Los tipos de fraude cibernético representan una amenaza para las empresas que utilizan herramientas digitales en sus operaciones. Correos electrónicos, plataformas bancarias, sistemas administrativos, aplicaciones empresariales y servicios en la nube facilitan el trabajo diario, pero también pueden convertirse en canales para cometer fraudes.
Un mensaje que aparenta provenir de un proveedor, una solicitud urgente de transferencia o un enlace que imita una plataforma conocida pueden ser suficientes para iniciar un incidente. Lo preocupante es que muchos fraudes digitales no requieren vulnerar sistemas complejos: aprovechan la confianza, la falta de verificación y los errores humanos.
Por esta razón, la seguridad informática empresarial debe ir más allá de instalar antivirus o proteger equipos. También necesita incorporar controles administrativos, capacitación, monitoreo y procedimientos para validar operaciones sensibles.
Conocer los principales fraudes, identificar sus señales de alerta y establecer medidas preventivas permite reducir riesgos financieros, proteger información y fortalecer la continuidad del negocio.
¿Qué es el fraude cibernético?
El fraude cibernético es una actividad engañosa realizada mediante tecnologías digitales con el propósito de obtener dinero, información, accesos o algún beneficio indebido.
Puede involucrar correos electrónicos, mensajes, llamadas, sitios web falsos, aplicaciones o cuentas comprometidas. En muchos casos, el delincuente se hace pasar por una persona u organización confiable para conseguir que la víctima realice una acción.
Por ejemplo, una empresa puede recibir un correo aparentemente enviado por un proveedor habitual, solicitando actualizar los datos bancarios para realizar un pago pendiente. Si el área administrativa no verifica la solicitud por un canal independiente, podría transferir el dinero a una cuenta fraudulenta.
Aunque los términos suelen relacionarse, existe una diferencia entre fraude digital y ciberataque.
Un ciberataque busca comprometer sistemas, redes o información mediante acciones maliciosas. En cambio, el fraude cibernético tiene como elemento central el engaño para obtener un beneficio ilícito.
Ambos pueden combinarse. Un atacante podría comprometer una cuenta de correo empresarial y utilizarla posteriormente para solicitar transferencias fraudulentas.
Esto explica por qué la prevención debe contemplar tanto controles tecnológicos como procedimientos internos.
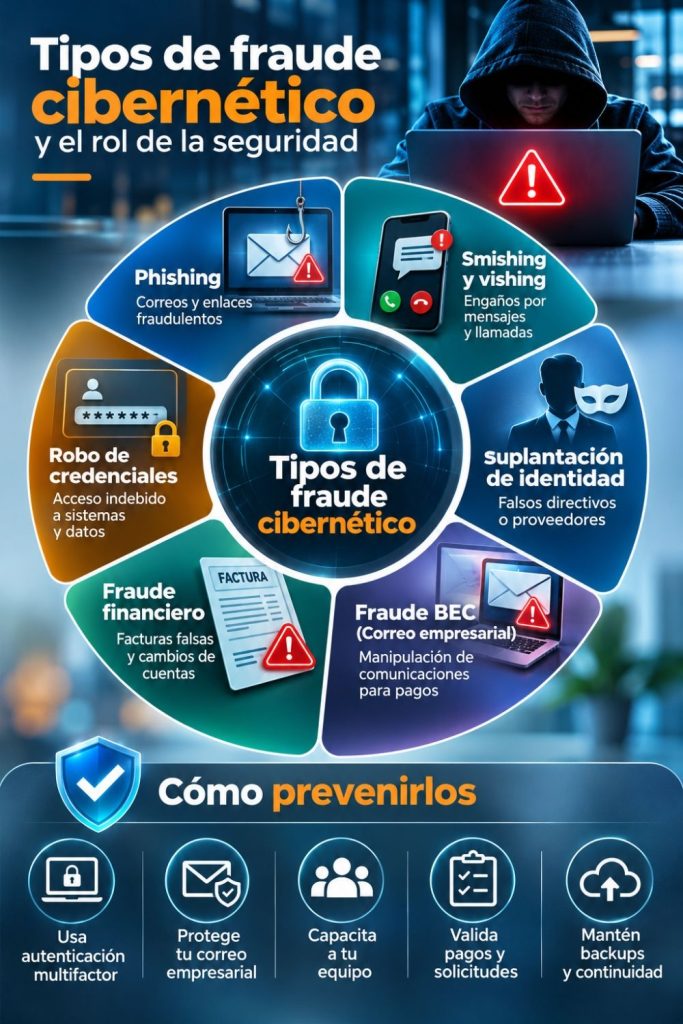
Los 6 tipos de fraude cibernético más comunes
Los delincuentes utilizan diferentes métodos para aprovechar debilidades tecnológicas y humanas. Conocerlos permite identificar comportamientos sospechosos antes de que provoquen pérdidas.
1. Phishing: correos y enlaces fraudulentos
El phishing consiste en enviar comunicaciones que aparentan provenir de organizaciones legítimas para engañar al destinatario.
Estos mensajes pueden simular notificaciones bancarias, facturas, avisos de plataformas empresariales o solicitudes de actualización de contraseñas.
Su objetivo suele ser conseguir credenciales, información confidencial o inducir la descarga de archivos maliciosos.
Una señal frecuente es la presión para actuar inmediatamente: confirmar una cuenta, evitar un supuesto bloqueo o revisar un pago urgente.
La mejor prevención consiste en verificar al remitente, evitar enlaces sospechosos y acceder a los servicios directamente desde sus sitios oficiales.
Como complemento, NAKIVO presenta una guía para detectar y prevenir ataques de phishing en Microsoft 365, donde explica cómo identificar correos fraudulentos y aplicar medidas como autenticación multifactor, protección del correo electrónico y capacitación del personal para reducir el riesgo de robo de credenciales y suplantación de identidad.
2. Smishing y vishing: fraudes por mensajes y llamadas
El smishing utiliza mensajes de texto o aplicaciones de mensajería para distribuir enlaces fraudulentos o solicitar información.
El vishing emplea llamadas telefónicas en las que el delincuente intenta hacerse pasar por personal bancario, soporte técnico, proveedores u otras figuras de confianza.
En ambos casos, el atacante puede utilizar información real de la empresa para aumentar su credibilidad.
Por ejemplo, alguien podría llamar afirmando que existe un problema con una cuenta corporativa y solicitar un código de verificación.
La regla preventiva es sencilla: nunca compartir contraseñas ni códigos de autenticación mediante llamadas o mensajes no verificados.
3. Suplantación de identidad de directivos y proveedores
Este fraude ocurre cuando un delincuente se hace pasar por una persona con autoridad o por un contacto comercial conocido.
Puede utilizar nombres, fotografías, firmas de correo o información pública para construir mensajes convincentes.
Un caso frecuente es la solicitud de una transferencia urgente supuestamente enviada por un directivo.
La presión por cumplir instrucciones puede llevar a los colaboradores a omitir controles habituales.
Para prevenirlo, las empresas deben establecer procedimientos de autorización que se mantengan incluso cuando una solicitud parezca provenir de la dirección.
4. Fraude del correo empresarial (BEC)
El Business Email Compromise (BEC) es una modalidad de fraude que utiliza correos empresariales comprometidos o suplantados para engañar a empleados y socios comerciales.
A diferencia de un phishing masivo, puede estar cuidadosamente dirigido a personas responsables de pagos, compras, tesorería o administración.
Los delincuentes pueden estudiar conversaciones comerciales, identificar fechas de pago y enviar instrucciones que aparentan formar parte de una operación legítima.
En algunos casos, el mensaje procede de una cuenta real previamente comprometida, por lo que detectar el engaño resulta más difícil.
La protección requiere autenticación multifactor, seguridad del correo, monitoreo de accesos y verificación independiente de solicitudes financieras.
5. Fraude financiero mediante facturas falsas
Este tipo de fraude busca desviar pagos mediante documentos falsificados o cambios fraudulentos de información bancaria.
Puede presentarse como una factura pendiente, una actualización de datos de un proveedor o una solicitud para modificar la cuenta receptora de una transferencia.
El riesgo aumenta cuando la empresa depende exclusivamente del correo electrónico para validar instrucciones de pago.
Una medida esencial es confirmar cualquier cambio bancario mediante un número telefónico previamente registrado y verificado, nunca utilizando únicamente los datos incluidos en el mensaje sospechoso.
6. Robo de credenciales y apropiación de cuentas
Las credenciales empresariales permiten acceder a información, aplicaciones, correos y plataformas administrativas.
Cuando un delincuente obtiene una contraseña mediante phishing, malware o filtraciones de datos, puede intentar ingresar a cuentas corporativas.
Desde una cuenta comprometida podría consultar información confidencial, modificar registros o enviar mensajes fraudulentos a otros colaboradores.
Por eso, las empresas deben utilizar contraseñas únicas, autenticación multifactor, controles de acceso y alertas ante actividades inusuales.
También es importante desactivar oportunamente las cuentas de personas que ya no forman parte de la organización.
Ingeniería social: el factor humano detrás del fraude
La ingeniería social reúne técnicas de manipulación utilizadas para conseguir que una persona revele información o realice acciones que normalmente no autorizaría.
Su principal característica es que busca aprovechar comportamientos humanos en lugar de depender exclusivamente de fallas tecnológicas.
Los delincuentes suelen utilizar tres elementos:
- Autoridad: aparentan ser directivos, instituciones financieras o personal especializado.
- Urgencia: presentan una situación que supuestamente debe resolverse inmediatamente.
- Confianza: utilizan nombres, conversaciones o información empresarial para parecer legítimos.
Ejemplo práctico: el proveedor que cambia su cuenta bancaria
Imaginemos que una empresa recibe un correo de uno de sus proveedores habituales.
El mensaje indica que, por motivos administrativos, los próximos pagos deberán realizarse a una nueva cuenta bancaria. Incluye una factura con apariencia legítima y solicita confirmar el cambio antes del vencimiento.
El área de cuentas por pagar revisa el documento y observa que el nombre del proveedor y el importe coinciden con sus registros.
Sin embargo, nadie confirma el cambio mediante una llamada al contacto previamente registrado.
La transferencia se realiza y, días después, el proveedor verdadero informa que nunca recibió el dinero.
Este ejemplo demuestra que el fraude no necesariamente ocurre porque el sistema contable haya fallado. Puede producirse por la ausencia de un control de validación.
La tecnología protege los accesos, pero los procedimientos internos ayudan a proteger las decisiones.
¿Qué consecuencias tienen los fraudes digitales?
El impacto de un fraude cibernético depende del método utilizado, los activos comprometidos y la rapidez de respuesta.
Una de las consecuencias más evidentes es la pérdida económica. Las transferencias fraudulentas, los pagos desviados y las operaciones no autorizadas pueden afectar directamente la liquidez.
También puede existir robo de información. Si un delincuente obtiene acceso a cuentas empresariales, podría consultar datos financieros, documentos confidenciales, contratos o información de clientes.
Otra consecuencia es la interrupción operativa. Cuando se detecta un incidente, puede ser necesario suspender accesos, revisar operaciones, bloquear cuentas y dedicar recursos a investigar lo ocurrido.
La reputación también puede verse afectada. Clientes y proveedores esperan que las empresas protejan adecuadamente sus datos y transacciones.
Finalmente, algunos incidentes pueden generar obligaciones legales, contractuales o de notificación, dependiendo de la información comprometida y la normativa aplicable.
Por ello, prevenir fraudes digitales no es únicamente una responsabilidad del departamento de TI. También involucra a finanzas, compras, recursos humanos, dirección y operaciones.
¿Cómo ayuda la seguridad informática a prevenir fraudes?
La seguridad informática empresarial permite implementar controles para reducir la probabilidad de fraude, detectar actividades sospechosas y limitar sus consecuencias.
Sin embargo, su efectividad aumenta cuando se combina con procedimientos administrativos claros.
Para prevenir los fraudes digitales, también es importante identificar las debilidades que pueden facilitar accesos no autorizados o el robo de información. Te recomendamos conocer qué es una vulnerabilidad en seguridad de la información y cómo prevenirla, donde explicamos cómo detectar riesgos y fortalecer los controles de seguridad empresarial.
Autenticación multifactor y control de accesos
La autenticación multifactor agrega una verificación adicional para ingresar a una cuenta.
Esto dificulta que una contraseña robada sea suficiente para obtener acceso.
Además, los permisos deben asignarse según las funciones de cada colaborador. No todos necesitan consultar información financiera, modificar proveedores o autorizar pagos.
Protección del correo electrónico
El correo empresarial es uno de los principales canales utilizados para phishing, suplantación y fraude BEC.
Las organizaciones deben contar con filtros de seguridad, mecanismos de autenticación de dominio, protección contra archivos maliciosos y políticas para identificar mensajes sospechosos.
Estas medidas reducen riesgos, aunque no sustituyen la verificación humana.
Monitoreo de amenazas
El monitoreo permite identificar accesos desde ubicaciones inusuales, cambios inesperados en cuentas, intentos repetidos de autenticación y otros comportamientos sospechosos.
La detección temprana puede ayudar a contener un incidente antes de que se extienda a otros sistemas.
Capacitación de colaboradores
Las personas necesitan reconocer señales de fraude y saber cómo reportarlas.
La capacitación debe incluir situaciones reales: correos de proveedores, solicitudes de transferencias, mensajes urgentes y llamadas que solicitan códigos de acceso.
También es importante promover una cultura en la que verificar una instrucción no se interprete como desconfianza, sino como parte del procedimiento.
Controles administrativos y financieros
Los controles internos son especialmente importantes cuando una operación involucra dinero o información sensible.
Entre las medidas recomendadas destacan:
- Establecer doble autorización para pagos relevantes.
- Confirmar cambios bancarios mediante canales independientes.
- Separar las funciones de registro, autorización y ejecución de pagos.
- Mantener registros de modificaciones a proveedores.
- Definir procedimientos para solicitudes extraordinarias.
Estos controles ayudan a evitar que una sola persona pueda ejecutar una operación sensible sin validaciones adicionales.
Backups y continuidad operativa
Los respaldos permiten recuperar información si un incidente provoca eliminación, modificación o daño de archivos.
También son importantes cuando un fraude está acompañado de malware o ransomware.
Sin embargo, un backup no revierte automáticamente una transferencia fraudulenta ni recupera dinero enviado a un delincuente.
Por eso, la estrategia debe combinar protección de datos, controles financieros, monitoreo y respuesta a incidentes.
Tabla comparativa: fraudes, señales de alerta y prevención
| Tipo de fraude | Señal de alerta | Prevención |
|---|---|---|
| Phishing | Enlaces o archivos inesperados | Verificar remitentes y utilizar filtros de correo |
| Smishing y vishing | Solicitud de códigos por mensaje o llamada | Confirmar identidad mediante canales oficiales |
| Suplantación de directivos | Transferencias urgentes fuera del proceso habitual | Doble autorización |
| Fraude BEC | Instrucciones financieras inusuales por correo | MFA y validación independiente |
| Facturas falsas | Cambio inesperado de datos bancarios | Confirmación directa con el proveedor |
| Robo de credenciales | Accesos o notificaciones desconocidas | MFA, contraseñas únicas y monitoreo |
La tabla muestra que cada modalidad requiere controles específicos.
No existe una herramienta capaz de eliminar todos los riesgos. La protección más efectiva combina tecnología, procedimientos y personas capacitadas.
¿Qué hacer si tu empresa es víctima de fraude cibernético?
Cuando se detecta un posible fraude, actuar rápidamente puede ayudar a limitar sus consecuencias.
1. Contener el incidente. Si existe sospecha de una cuenta comprometida, deben protegerse los accesos, revocar sesiones cuando corresponda y revisar los sistemas afectados.
2. Contactar a la institución financiera. Si se realizó una transferencia fraudulenta, es importante notificar inmediatamente al banco para solicitar las acciones de rastreo, bloqueo o recuperación que puedan estar disponibles. La recuperación del dinero no está garantizada.
3. Conservar evidencias. Correos, mensajes, registros de acceso, comprobantes y documentos relacionados pueden ser importantes para investigar el incidente.
4. Evaluar la información comprometida. Debe determinarse si el fraude también involucró robo de credenciales, exposición de datos o acceso no autorizado a plataformas empresariales.
5. Corregir las debilidades. Una vez contenido el incidente, es necesario revisar qué controles fallaron y establecer medidas para reducir la posibilidad de repetición.
Dependiendo de las circunstancias, también puede ser necesario presentar una denuncia, informar a las partes afectadas o atender obligaciones legales.
Lo importante es contar con responsables y procedimientos definidos antes de enfrentar una emergencia.
Preguntas frecuentes sobre fraude cibernético
¿Cuáles son los fraudes cibernéticos más comunes?
Entre los principales se encuentran phishing, smishing, vishing, suplantación de identidad, fraude BEC, facturas falsas y robo de credenciales. Todos utilizan diferentes mecanismos para obtener dinero, información o accesos mediante engaños.
¿Cómo identificar un intento de fraude digital?
Algunas señales son solicitudes urgentes de dinero, cambios inesperados de cuentas bancarias, mensajes que solicitan contraseñas, enlaces sospechosos e instrucciones que intentan evitar los procedimientos habituales de autorización.
Ante una solicitud inusual, lo recomendable es verificar su autenticidad mediante un canal independiente.
¿Cómo proteger a una empresa contra fraudes cibernéticos?
La prevención debe combinar autenticación multifactor, protección del correo, monitoreo, capacitación, controles de acceso y procedimientos de validación financiera.
También es importante contar con responsables de seguridad, mecanismos de reporte y planes de respuesta ante incidentes.
Conclusión: prevenir el fraude es proteger el negocio
Los tipos de fraude cibernético evolucionan conforme las empresas incorporan nuevas tecnologías y canales de comunicación.
Aunque algunos ataques utilizan herramientas sofisticadas, muchos fraudes aprovechan situaciones cotidianas: un correo aparentemente legítimo, una solicitud urgente o un cambio de información bancaria que nadie verificó.
Por eso, la prevención requiere una visión integral.
La seguridad informática protege sistemas y accesos. Los controles administrativos ayudan a validar operaciones. La capacitación permite reconocer engaños y el monitoreo facilita detectar comportamientos sospechosos.
Cuando estos elementos trabajan juntos, la empresa puede reducir su exposición, proteger información crítica y fortalecer la confianza en sus operaciones.
Fortalece la seguridad informática de tu empresa con GACI
En GACI ayudamos a las organizaciones a fortalecer su infraestructura tecnológica, proteger información empresarial y mejorar su preparación frente a amenazas digitales.
Nuestras soluciones de ciberseguridad, protección de datos y continuidad operativa permiten construir entornos tecnológicos más seguros y confiables.
¿Tu empresa cuenta con los controles necesarios para enfrentar los riesgos digitales? Acércate a nuestros especialistas y conoce cómo podemos ayudarte.
GACI | Soluciones de Transformación Digital Empresarial
🌐 gaci.com.mx
📞 55 5203 7245
📧 contacto@gaci.com.mx