El hackeo informático es uno de los riesgos más importantes para las empresas actuales. A medida que los negocios dependen más de sistemas digitales, plataformas en la nube, redes, bases de datos y herramientas de colaboración, también aumenta la exposición a ataques cibernéticos que pueden afectar información crítica, interrumpir operaciones y comprometer la confianza de clientes, proveedores y socios comerciales.
Entender qué es hackeo no significa aprender términos técnicos complejos, sino reconocer cómo ocurre, qué vulnerabilidades aprovechan los atacantes y por qué una organización debe prepararse antes de sufrir un incidente. En muchos casos, un hackeo no comienza con una acción sofisticada, sino con una contraseña débil, un correo falso, un sistema desactualizado o un acceso mal configurado.
Para las empresas, el hackeo no debe verse únicamente como un problema del área de TI. Sus consecuencias pueden impactar ventas, administración, finanzas, atención al cliente, producción, cumplimiento normativo y reputación. Por eso, la protección contra hackeos requiere una estrategia integral que combine tecnología, procesos, capacitación, monitoreo y recuperación.
Hoy, la pregunta no es si una empresa puede ser objetivo de amenazas digitales, sino qué tan preparada está para prevenirlas, detectarlas y responder si llegan a ocurrir.
¿Qué es hackeo?
El hackeo es el acceso, manipulación o intento de vulnerar un sistema informático, red, cuenta, aplicación o base de datos. Puede realizarse con distintos fines: robar información, interrumpir servicios, alterar datos, instalar software malicioso, obtener credenciales o tomar control de recursos tecnológicos.
En un contexto empresarial, el hackeo informático suele estar relacionado con accesos no autorizados o explotación de vulnerabilidades de seguridad. Estas vulnerabilidades pueden existir en sistemas operativos, aplicaciones, servidores, contraseñas, configuraciones, redes o incluso en hábitos de los usuarios.
No todo hackeo tiene el mismo nivel de impacto. Algunos intentos son bloqueados a tiempo. Otros pueden derivar en filtración de datos, robo de credenciales, ransomware, fraudes, interrupciones operativas o pérdida de información. La gravedad depende del tipo de ataque, del sistema afectado y de la capacidad de respuesta de la empresa.
También es importante diferenciar entre hackeo, ciberataque y malware. El hackeo se refiere al intento o acción de acceder o manipular sistemas. Un ciberataque es una acción maliciosa más amplia contra activos digitales. El malware, por su parte, es software diseñado para dañar, espiar o comprometer sistemas. En muchos incidentes, estos elementos se combinan.
Por ejemplo, un atacante puede enviar un correo de phishing para robar credenciales, usar esas credenciales para entrar a un sistema y luego instalar malware o ransomware. Por eso, la seguridad empresarial debe analizar el riesgo completo, no solo una parte del problema.
Cómo ocurre un hackeo informático en una empresa
Un hackeo puede ocurrir de muchas formas, pero la mayoría de los incidentes aprovechan debilidades conocidas. Algunas son técnicas, otras humanas y otras de gestión. El problema es que muchas empresas no detectan estas debilidades hasta que ya fueron explotadas.
Una de las vías más comunes es el robo de credenciales. Si un usuario utiliza una contraseña débil, repite la misma clave en varios servicios o cae en un correo falso, un atacante podría obtener acceso a sistemas internos. Una vez dentro, puede intentar moverse hacia otros recursos de la organización.
Otra vía frecuente es la explotación de sistemas desactualizados. Cuando una aplicación, servidor o dispositivo no recibe parches de seguridad, puede conservar fallas conocidas que los atacantes buscan activamente. Esto aplica tanto para equipos locales como para plataformas conectadas a internet.
También existen errores de configuración. Permisos excesivos, puertos abiertos innecesarios, accesos remotos mal protegidos, usuarios sin control o respaldos expuestos pueden facilitar un incidente. En muchos casos, la empresa sí cuenta con herramientas de seguridad, pero no están configuradas correctamente.
El phishing sigue siendo otra puerta de entrada relevante. Los atacantes envían mensajes que simulan ser facturas, avisos bancarios, solicitudes internas, notificaciones de paquetería o alertas de plataformas conocidas. El objetivo es que el usuario abra un enlace, descargue un archivo o entregue información confidencial.
Por eso, la protección contra hackeos no debe depender solo de tecnología. También requiere capacitación, políticas claras y una cultura de seguridad que ayude a los colaboradores a identificar señales de riesgo.
Principales tipos de ataques cibernéticos relacionados con el hackeo
Los ataques cibernéticos pueden adoptar distintas formas. Algunos buscan entrar a los sistemas, otros robar datos, otros bloquear operaciones y otros permanecer ocultos durante semanas o meses.
| Tipo de ataque | Cómo funciona | Riesgo para la empresa |
|---|---|---|
| Phishing | Engaña al usuario mediante correos o sitios falsos | Robo de credenciales, fraude o instalación de malware |
| Ransomware | Cifra archivos o sistemas y exige un pago | Interrupción operativa y pérdida de acceso a datos |
| Malware | Software malicioso que infecta equipos o sistemas | Robo, daño, espionaje o alteración de información |
| Ataques a contraseñas | Intentos de adivinar, reutilizar o robar claves | Acceso no autorizado a cuentas empresariales |
| Explotación de vulnerabilidades | Aprovecha fallas técnicas sin corregir | Compromiso de servidores, aplicaciones o redes |
| Acceso remoto no protegido | Usa conexiones mal configuradas o sin controles | Entrada directa a sistemas internos |
Aunque cada ataque tiene características distintas, todos pueden afectar la confidencialidad, integridad o disponibilidad de la información. Es decir, pueden exponer datos, modificarlos sin autorización o impedir que estén disponibles cuando el negocio los necesita.
Qué información buscan los atacantes
Los atacantes no siempre buscan lo mismo. En algunos casos su objetivo es obtener dinero directamente. En otros, buscan información que puedan vender, usar para fraude o aprovechar para extorsionar a la empresa.
Entre los datos más buscados se encuentran las credenciales de acceso. Usuarios y contraseñas permiten entrar a correos, sistemas administrativos, plataformas de nube, servidores, bancos, CRM, ERP y herramientas internas. Por eso, una cuenta comprometida puede abrir la puerta a un incidente mayor.
También buscan información financiera y administrativa, como facturas, estados de cuenta, datos bancarios, órdenes de compra, registros contables o información de pagos. Estos datos pueden utilizarse para fraudes, suplantación o extorsión.
Los datos de clientes y proveedores también son altamente sensibles. Bases de datos con contactos, contratos, condiciones comerciales, historiales de compra o información personal pueden generar riesgos legales, reputacionales y comerciales si se exponen.
Otra categoría importante es la propiedad intelectual. Planes estratégicos, documentos internos, diseños, metodologías, precios, proyectos, procesos o información confidencial pueden tener valor para competidores o actores maliciosos.
Finalmente, los atacantes pueden buscar acceso a sistemas críticos. No siempre necesitan robar información para causar daño. A veces basta con bloquear una aplicación, alterar una base de datos o interrumpir un servicio clave para afectar la operación.
Impacto del hackeo en las empresas
El impacto de un hackeo puede ser mucho más amplio de lo que parece al inicio. Una intrusión no solo afecta computadoras; puede afectar procesos completos del negocio.
Uno de los primeros impactos es la interrupción operativa. Si los usuarios no pueden acceder a sistemas, archivos, correos o plataformas críticas, las actividades se detienen. Esto puede afectar ventas, entregas, atención al cliente, facturación, producción o administración.
La pérdida o secuestro de información también es una consecuencia grave. En ataques de ransomware, por ejemplo, los archivos pueden quedar cifrados. En otros casos, la información puede ser eliminada, modificada o extraída sin autorización.
El costo financiero puede incluir recuperación técnica, consultoría especializada, horas de trabajo perdidas, caída en ventas, penalizaciones contractuales, compra urgente de herramientas, restauración de infraestructura o investigación del incidente.
El daño reputacional también puede ser significativo. Clientes y socios pueden perder confianza si consideran que la empresa no protegió adecuadamente su información. En mercados competitivos, la confianza digital es un activo importante.
Además, pueden existir riesgos legales o de cumplimiento. Si el incidente involucra datos personales, información regulada o compromisos contractuales, la empresa podría tener que notificar, documentar, responder a auditorías o enfrentar consecuencias adicionales.
Por eso, el hackeo debe tratarse como un riesgo empresarial, no como una falla técnica aislada.
Vulnerabilidades de seguridad que facilitan un hackeo
Las vulnerabilidades de seguridad son debilidades que pueden ser aprovechadas para comprometer un sistema, red, aplicación o proceso. Algunas son técnicas, pero otras surgen de hábitos, falta de políticas o ausencia de seguimiento.
Una de las vulnerabilidades más comunes son las contraseñas débiles o compartidas. Cuando varios usuarios utilizan la misma clave, cuando no se cambian accesos antiguos o cuando no existe autenticación multifactor, el riesgo aumenta.
La falta de actualizaciones también facilita ataques. Los parches de seguridad corrigen fallas conocidas. Si no se aplican, los sistemas quedan expuestos a técnicas que ya son conocidas por atacantes.
Los permisos excesivos representan otro riesgo. Si un usuario tiene acceso a más información o sistemas de los que necesita, el impacto de una cuenta comprometida puede ser mayor. Aplicar el principio de mínimo privilegio ayuda a limitar daños.
La ausencia de monitoreo es igualmente peligrosa. Si la empresa no revisa accesos inusuales, cambios sospechosos o alertas de seguridad, puede tardar demasiado en detectar un incidente.
También son una vulnerabilidad los backups incompletos o no verificados. Si ocurre un hackeo que daña o cifra información, la empresa necesita restaurar datos limpios. Si las copias no existen, no funcionan o están comprometidas, la recuperación se vuelve mucho más difícil.
Protección contra hackeos: medidas clave para empresas
La protección contra hackeos debe construirse en capas. No existe una sola medida que elimine el riesgo. Lo correcto es combinar controles preventivos, detección temprana, respuesta ordenada y capacidad de recuperación.
| Medida | Objetivo | Beneficio |
|---|---|---|
| Autenticación multifactor | Agregar una segunda verificación de acceso | Reduce el riesgo por contraseñas robadas |
| Actualizaciones constantes | Corregir fallas conocidas | Disminuye la exposición técnica |
| Control de accesos | Limitar permisos según funciones | Reduce el impacto de cuentas comprometidas |
| Capacitación del personal | Prevenir errores ante phishing o fraudes | Mejora la cultura de seguridad |
| Monitoreo de amenazas | Detectar actividad sospechosa | Permite responder antes de que el daño crezca |
| Backups seguros | Recuperar información ante incidentes | Fortalece la continuidad operativa |
La primera capa es el control de accesos. Cada usuario debe tener permisos según su función y no más de lo necesario. También conviene revisar accesos periódicamente, especialmente cuando una persona cambia de puesto o deja la empresa.
La segunda capa es la actualización constante. Sistemas, aplicaciones, plugins, servidores y dispositivos deben mantenerse al día para reducir vulnerabilidades conocidas.
La tercera capa es la capacitación. Muchas amenazas digitales comienzan con engaños al usuario. Enseñar al equipo a identificar correos sospechosos, enlaces falsos y solicitudes inusuales puede evitar incidentes importantes.
La cuarta capa es el monitoreo. Detectar actividad anormal a tiempo permite contener riesgos antes de que se conviertan en crisis.
La quinta capa es la recuperación. Aun con buenas prácticas, pueden ocurrir incidentes. Por eso, los backups y planes de respuesta son indispensables.
Por qué los backups son esenciales después de un hackeo
Los backups son una de las capacidades más importantes para recuperarse después de un hackeo. Su función es permitir que la empresa restaure información, sistemas o archivos desde copias limpias y confiables.
En un ataque de ransomware, los datos pueden quedar cifrados. En un acceso no autorizado, la información puede ser alterada o eliminada. En un incidente de malware, ciertos archivos pueden quedar dañados. En todos estos casos, contar con respaldos actualizados puede reducir el impacto.
Pero no basta con tener backups. Deben estar bien diseñados. Una estrategia de respaldo segura debe considerar frecuencia, ubicación, protección, versionado y pruebas de restauración.
La frecuencia define cada cuánto se copian los datos. La ubicación determina dónde se almacenan. La protección evita que los backups sean modificados o eliminados por atacantes. El versionado permite recuperar un punto anterior limpio. Las pruebas confirman que la restauración realmente funciona.
Muchas empresas descubren durante una emergencia que sus backups estaban incompletos o que nadie sabía cómo restaurarlos. Por eso, la recuperación debe probarse antes de necesitarla.
Los respaldos no reemplazan la prevención, pero sí son una última línea de defensa. Permiten que la empresa tenga una opción real para volver a operar después de un incidente.
Para profundizar en este tema, te recomendamos leer nuestra guía sobre qué es ciberseguridad para negocios, donde explicamos cómo proteger sistemas, datos y operaciones empresariales frente a amenazas digitales, accesos no autorizados y ataques cibernéticos
Empresa vulnerable vs. empresa preparada
La diferencia entre una empresa vulnerable y una empresa preparada no está en que una tenga cero riesgos. Todas las organizaciones pueden enfrentar amenazas digitales. La diferencia está en la capacidad de prevenir, detectar y recuperarse.
| Aspecto | Empresa vulnerable | Empresa preparada |
|---|---|---|
| Contraseñas | Débiles, compartidas o sin control | Robustas, individuales y con autenticación adicional |
| Actualizaciones | Se aplican de forma irregular | Se gestionan de manera constante |
| Monitoreo | No se revisan alertas o accesos inusuales | Existe seguimiento de eventos críticos |
| Backups | Manuales, incompletos o sin pruebas | Automatizados, protegidos y verificados |
| Respuesta a incidentes | Improvisada | Documentada y con responsables claros |
| Capacitación | Ocasional o inexistente | Continua y enfocada en riesgos reales |
| Continuidad | Depende de soluciones de emergencia | Cuenta con procesos de recuperación definidos |
Una empresa preparada no elimina por completo la posibilidad de un ataque, pero reduce la probabilidad de incidentes graves y mejora su capacidad para responder.
Como complemento técnico, NAKIVO explica cómo una estrategia de backup contra ransomware ayuda a las empresas a proteger sus datos y recuperarse después de un ataque, especialmente cuando existen copias de seguridad confiables, protegidas y listas para restaurarse. Esta referencia refuerza la importancia de combinar prevención, protección contra hackeos y recuperación ante incidentes.
Errores comunes al protegerse contra hackeos
Uno de los errores más frecuentes es pensar que solo las grandes empresas son objetivo de ataques. En realidad, las pequeñas y medianas empresas también pueden ser vulnerables, especialmente si tienen controles débiles, poca documentación o equipos de TI saturados.
Otro error es confiar únicamente en antivirus. Aunque es una herramienta útil, no basta para cubrir todos los riesgos. Los atacantes pueden usar credenciales válidas, ingeniería social, vulnerabilidades no corregidas o errores de configuración.
También es común no capacitar al equipo interno. La tecnología puede fallar si las personas no saben identificar señales de riesgo. Un colaborador que abre un archivo malicioso o entrega credenciales en un sitio falso puede comprometer un entorno completo.
No revisar accesos y permisos es otro problema. Con el tiempo, los usuarios acumulan privilegios, las cuentas antiguas quedan activas o los accesos de proveedores no se eliminan. Esto aumenta la superficie de ataque.
Finalmente, muchas empresas no cuentan con respaldos seguros. Tener copias de archivos en el mismo equipo o en una carpeta compartida no siempre es suficiente. Los backups deben estar protegidos y disponibles para recuperación.
Checklist básico de protección contra hackeos
Este checklist puede ayudar a evaluar el nivel de preparación de una empresa:
- ¿Los usuarios utilizan contraseñas robustas y únicas?
- ¿Se usa autenticación multifactor en sistemas críticos?
- ¿Los accesos se revisan periódicamente?
- ¿Se eliminan cuentas de usuarios que ya no trabajan en la empresa?
- ¿Los sistemas y aplicaciones reciben actualizaciones de seguridad?
- ¿El personal sabe identificar correos de phishing?
- ¿Existen políticas claras de uso de dispositivos y contraseñas?
- ¿Se monitorean accesos inusuales o actividad sospechosa?
- ¿La empresa cuenta con backups automáticos?
- ¿Los respaldos están protegidos contra modificación o eliminación?
- ¿Se realizan pruebas de restauración?
- ¿Existe un plan de respuesta ante incidentes?
Si varias respuestas son negativas, la empresa puede estar expuesta a riesgos que deben atenderse antes de sufrir un incidente.
Qué hacer después de detectar un hackeo
Cuando una empresa sospecha que fue hackeada, la respuesta debe ser ordenada. Actuar con prisa pero sin método puede empeorar el problema.
El primer paso es contener el incidente. Esto puede implicar aislar equipos afectados, bloquear cuentas comprometidas o desconectar sistemas específicos para evitar que la amenaza se propague.
Después se debe evaluar el alcance. Es importante identificar qué sistemas fueron afectados, qué información pudo estar comprometida y desde cuándo existe actividad sospechosa.
También se deben cambiar credenciales críticas, revisar accesos y validar que no existan cuentas no autorizadas. Si hubo malware, se debe limpiar el entorno y confirmar que la amenaza fue eliminada.
La recuperación debe realizarse con cuidado. Restaurar información desde backups sin verificar que son copias limpias puede reintroducir el problema. Por eso, es importante contar con procedimientos documentados.
Finalmente, el incidente debe dejar aprendizajes. La empresa debe revisar qué falló, qué controles deben reforzarse y cómo mejorar su respuesta futura.
La protección contra hackeos requiere una visión integral
La seguridad empresarial no se resuelve con una sola herramienta. La protección contra hackeos requiere integrar tecnología, personas y procesos.
La tecnología aporta controles como firewalls, antivirus, EDR, autenticación multifactor, cifrado, backups, monitoreo y herramientas de administración. Las personas aportan criterio, seguimiento y capacidad de respuesta. Los procesos aseguran que las acciones se ejecuten de forma consistente.
Cuando una de estas áreas falla, la protección se debilita. Una empresa puede tener buenas herramientas, pero si nadie revisa alertas, no se aplican actualizaciones o no existen respaldos confiables, el riesgo permanece.
Por eso, la estrategia debe ser continua. Las amenazas cambian, los sistemas evolucionan y las empresas crecen. La seguridad debe revisarse periódicamente para seguir siendo efectiva.
Preguntas frecuentes sobre hackeo informático
¿Qué es hackeo en informática?
Es el intento o acción de acceder, manipular o comprometer sistemas, redes, cuentas o datos. En el contexto empresarial, suele relacionarse con accesos no autorizados, robo de información, explotación de vulnerabilidades o interrupción de servicios.
¿Cuál es la diferencia entre hackeo y malware?
El hackeo se refiere a la acción de vulnerar o intentar acceder a un sistema. El malware es software malicioso diseñado para dañar, espiar, robar información o alterar el funcionamiento de equipos y aplicaciones. En muchos ataques, ambos pueden combinarse.
¿Cómo saber si una empresa fue hackeada?
Algunas señales pueden ser accesos inusuales, cuentas bloqueadas, archivos modificados, sistemas lentos, alertas de seguridad, correos enviados sin autorización, pérdida de información o aparición de mensajes de ransomware. Ante cualquier sospecha, conviene actuar rápido y revisar el alcance.
¿Qué hacer después de un hackeo?
La empresa debe contener el incidente, aislar sistemas afectados, cambiar credenciales, revisar accesos, analizar logs, eliminar amenazas, restaurar información desde copias limpias y documentar lo ocurrido para fortalecer controles.
¿Cómo ayudan los backups frente a un hackeo?
Los backups permiten recuperar información crítica si los datos fueron cifrados, dañados, eliminados o alterados. Para que sean efectivos, deben estar actualizados, protegidos y probados periódicamente.
¿Qué medidas reducen el riesgo de ataques cibernéticos?
Algunas medidas clave son autenticación multifactor, actualizaciones constantes, control de accesos, capacitación contra phishing, monitoreo de amenazas, políticas de seguridad, backups seguros y planes de respuesta ante incidentes.
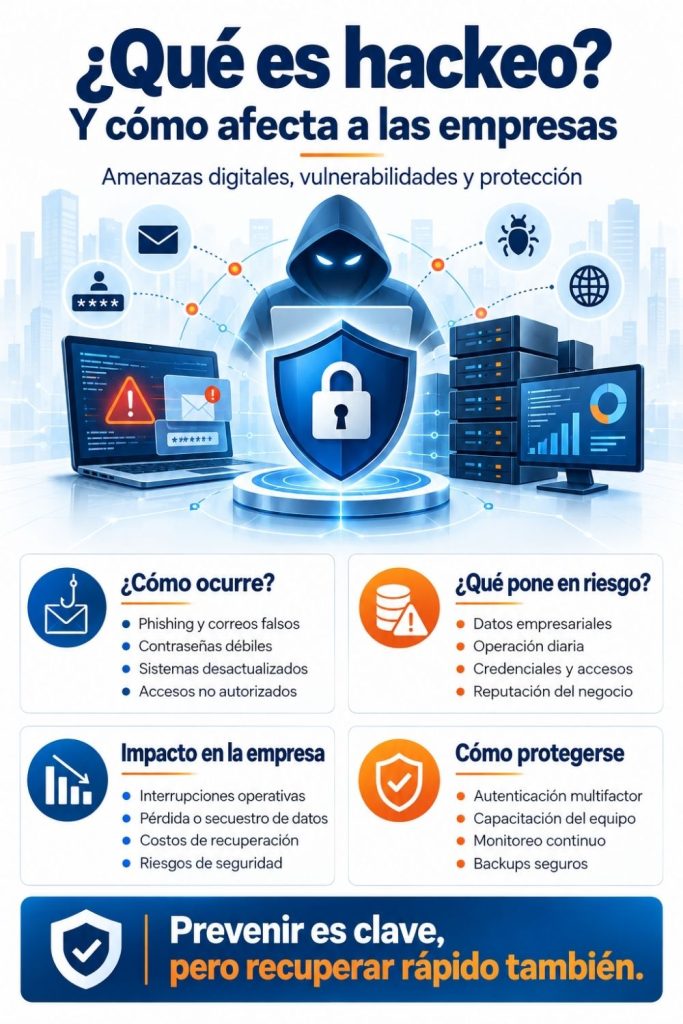
Conclusión: el hackeo es un riesgo empresarial, no solo técnico
Entender qué es hackeo permite dimensionar mejor el riesgo que enfrentan las empresas en un entorno cada vez más digital. Un incidente puede comenzar con una contraseña comprometida, una vulnerabilidad sin corregir o un correo engañoso, pero sus consecuencias pueden afectar toda la operación.
Los ataques cibernéticos no impactan únicamente al área de TI. Pueden detener procesos, comprometer datos, generar costos de recuperación, afectar la reputación y provocar riesgos legales o contractuales. Por eso, la seguridad informática debe formar parte de la estrategia del negocio.
La prevención es fundamental, pero también lo es la recuperación. Una empresa preparada no solo busca evitar incidentes; también cuenta con respaldos, procedimientos y capacidades para responder si algo ocurre.
La protección contra hackeos debe integrar controles de acceso, actualizaciones, capacitación, monitoreo, backups y respuesta a incidentes. Solo así la organización puede reducir vulnerabilidades, proteger sus datos y mantener la continuidad operativa.
En GACI ayudamos a las empresas a fortalecer su seguridad informática, proteger su información crítica y reducir riesgos frente a amenazas digitales. Nuestro enfoque integra tecnología, procesos y acompañamiento especializado para que tu operación esté mejor preparada ante incidentes, fallas o intentos de hackeo.
Si tu empresa necesita mejorar su protección contra hackeos, revisar vulnerabilidades, fortalecer respaldos o implementar una estrategia de continuidad, acércate a nuestro equipo.
GACI | Soluciones de Transformación Digital Empresarial
📞 Tel. +01 55-5203-7245
📧 contacto@gaci.com.mx
🌐 gaci.com.mx