La información es uno de los activos más importantes de una empresa. Bases de datos, contratos, información financiera, credenciales, documentos internos, registros de clientes y sistemas operativos forman parte de un entorno digital que necesita mantenerse protegido. Sin embargo, incluso una organización con herramientas de seguridad puede tener puntos débiles capaces de poner estos activos en riesgo. Entender qué es una vulnerabilidad en seguridad de la información permite identificar esos puntos débiles antes de que sean aprovechados. Una vulnerabilidad puede encontrarse en un sistema desactualizado, una configuración incorrecta, una contraseña insegura, permisos excesivos o incluso en procesos internos que no contemplan controles suficientes.
El problema no es únicamente que existan vulnerabilidades. En cualquier infraestructura tecnológica pueden aparecer nuevas debilidades conforme cambian los sistemas, aplicaciones, usuarios y amenazas. El verdadero riesgo surge cuando la empresa desconoce esas vulnerabilidades, no las evalúa correctamente o tarda demasiado en corregirlas.
Por eso, la gestión de vulnerabilidades debe entenderse como un proceso continuo. Identificar, evaluar, priorizar y corregir debilidades ayuda a disminuir la superficie de ataque y fortalece la protección de la información.
¿Qué es una vulnerabilidad en seguridad de la información?
Una vulnerabilidad es una debilidad presente en un sistema, aplicación, dispositivo, configuración, proceso o control que podría ser aprovechada para comprometer la seguridad de la información.
Estas debilidades pueden permitir accesos no autorizados, exposición de información, modificación de datos, interrupciones de servicios o instalación de software malicioso.
Por ejemplo, un servidor que utiliza una versión de software con una falla de seguridad conocida puede representar una vulnerabilidad. Lo mismo sucede con una cuenta administrativa protegida únicamente por una contraseña débil o con un servicio accesible desde internet que no debería estar expuesto.
Sin embargo, es importante entender que una vulnerabilidad no significa automáticamente que exista un ataque.
Puede existir una debilidad sin que nadie la haya explotado todavía. El objetivo de una estrategia preventiva es precisamente encontrarla y corregirla antes de que eso ocurra.
Esta diferencia es fundamental para las empresas porque permite cambiar de una estrategia reactiva a una preventiva. En lugar de esperar a sufrir un incidente, la organización puede buscar activamente sus puntos débiles y reducir el riesgo.
Vulnerabilidad, amenaza y riesgo: ¿cuál es la diferencia?
En seguridad informática, los conceptos de vulnerabilidad, amenaza y riesgo están relacionados, pero no significan lo mismo.
Una vulnerabilidad es una debilidad.
Una amenaza es aquello que podría aprovechar esa debilidad.
El riesgo representa la posibilidad de que la amenaza explote la vulnerabilidad y genere consecuencias para la organización.
| Concepto | Qué significa | Ejemplo empresarial |
|---|---|---|
| Vulnerabilidad | Debilidad que puede ser aprovechada | Sistema sin actualizar |
| Amenaza | Elemento capaz de aprovechar la debilidad | Ciberdelincuente o malware |
| Riesgo | Posibilidad e impacto de que ocurra un incidente | Robo, alteración o pérdida de información |
Pensemos en una cuenta empresarial protegida con una contraseña débil. La contraseña representa la vulnerabilidad. Un atacante intentando obtener acceso constituye una amenaza. La posibilidad de que consiga entrar y comprometer información representa el riesgo.
Comprender esta relación ayuda a tomar mejores decisiones. No todas las vulnerabilidades representan el mismo nivel de riesgo y, por lo tanto, no todas requieren exactamente la misma prioridad.
Para comprender qué puede suceder cuando una vulnerabilidad llega a ser aprovechada, consulta nuestra guía sobre qué es el hackeo y cómo afecta a las empresas, donde explicamos los principales ataques cibernéticos, sus consecuencias y las medidas que ayudan a proteger sistemas e información crítica
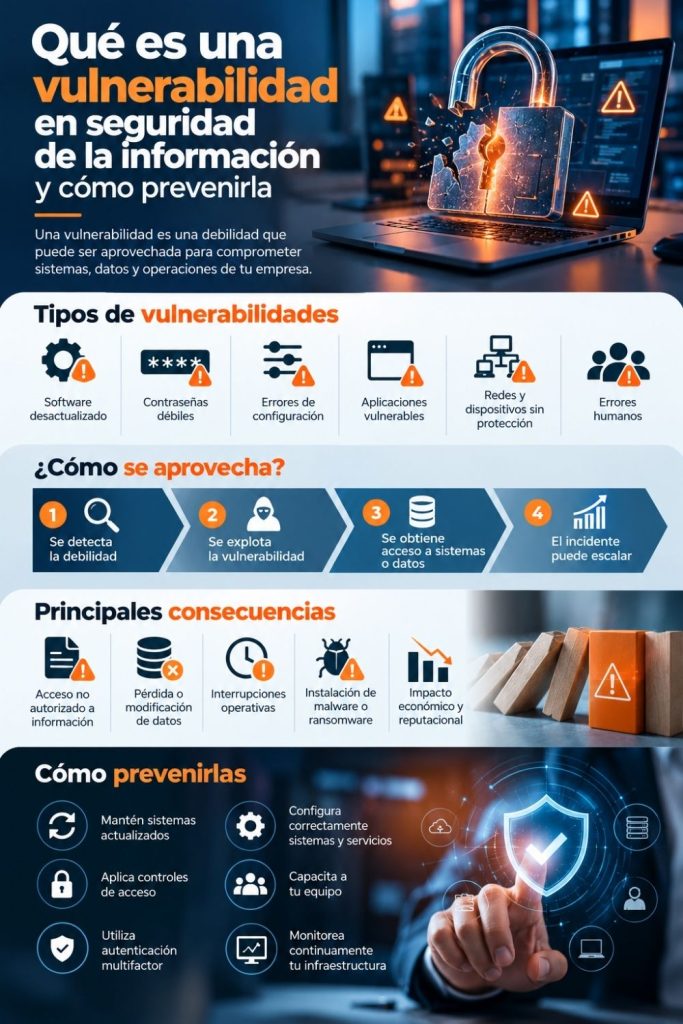
Principales tipos de vulnerabilidades de seguridad informática
Las vulnerabilidades de seguridad informática pueden aparecer en prácticamente cualquier componente tecnológico. Algunas son consecuencia de fallas de software; otras surgen por configuraciones incorrectas, falta de mantenimiento o prácticas inseguras.
Software y sistemas desactualizados
Los fabricantes publican actualizaciones para corregir errores y vulnerabilidades descubiertas en sus productos. Cuando una empresa no instala esos parches, puede seguir utilizando sistemas con debilidades conocidas.
El riesgo aumenta cuando esos equipos están conectados a internet o tienen acceso a información crítica.
Por eso, la administración de actualizaciones debe formar parte del mantenimiento tecnológico habitual y no realizarse únicamente cuando aparece un problema.
Contraseñas y controles de acceso débiles
Una contraseña fácil de adivinar, reutilizada en diferentes servicios o compartida entre colaboradores representa una vulnerabilidad importante.
El problema aumenta cuando las cuentas tienen privilegios elevados.
Las empresas deben combinar políticas de contraseñas con controles como autenticación multifactor, administración de privilegios y revisiones periódicas de usuarios.
También es importante eliminar o desactivar rápidamente las cuentas que ya no son necesarias.
Errores de configuración
Un sistema puede estar actualizado y aun así ser vulnerable si está mal configurado.
Servicios innecesarios habilitados, permisos demasiado amplios, almacenamiento expuesto, configuraciones predeterminadas o accesos remotos sin controles suficientes pueden generar oportunidades para un atacante.
Este tipo de vulnerabilidad demuestra por qué instalar tecnología no es suficiente. También debe configurarse, mantenerse y supervisarse correctamente.
Aplicaciones vulnerables
Las aplicaciones empresariales pueden contener fallas de seguridad. Algunas aparecen en el propio desarrollo y otras en componentes, librerías o servicios externos utilizados por la aplicación.
Por eso, las organizaciones deben mantener inventarios de aplicaciones, aplicar actualizaciones y revisar periódicamente los sistemas críticos.
Redes y dispositivos sin protección suficiente
Routers, switches, servidores, dispositivos móviles, equipos de usuario y otros componentes forman parte de la superficie tecnológica de una empresa.
Una configuración insegura, credenciales predeterminadas o equipos que dejaron de recibir actualizaciones pueden convertirse en puntos débiles.
La segmentación de redes y el control de dispositivos ayudan a limitar el impacto si uno de ellos llega a ser comprometido.
Errores humanos y prácticas inseguras
No todas las vulnerabilidades son técnicas.
Abrir archivos desconocidos, compartir contraseñas, utilizar servicios no autorizados, ignorar alertas o almacenar información en ubicaciones incorrectas también puede aumentar el riesgo.
Por eso, la capacitación del personal debe formar parte de cualquier estrategia de protección de la información.
¿Cómo se aprovecha una vulnerabilidad?
Para comprender los riesgos de seguridad de la información, resulta útil visualizar cómo una vulnerabilidad puede convertirse en un incidente.
El proceso comienza con una debilidad. Puede tratarse de un software sin actualizar, una credencial comprometida o una configuración insegura.
Si una amenaza encuentra esa vulnerabilidad, puede intentar aprovecharla para obtener algún beneficio: acceso a un sistema, información, permisos adicionales o capacidad para ejecutar acciones no autorizadas.
Una vez conseguido el acceso, el incidente puede escalar.
Por ejemplo, una cuenta comprometida inicialmente puede tener permisos limitados. Sin embargo, si el entorno contiene otras debilidades, un atacante podría intentar alcanzar sistemas adicionales o información más sensible.
Por eso es importante pensar en capas de seguridad. Una sola vulnerabilidad no debería permitir comprometer toda la organización.
Controles de acceso, segmentación, monitoreo, autenticación multifactor y respaldos ayudan a limitar las consecuencias cuando una primera barrera falla.
¿Qué consecuencias puede tener una vulnerabilidad para una empresa?
El impacto depende del activo afectado, la naturaleza de la vulnerabilidad y la capacidad de respuesta de la organización.
Una de las posibles consecuencias es el acceso no autorizado a información. Esto puede involucrar datos de clientes, empleados, proveedores, información financiera o documentos confidenciales.
También puede producirse modificación o eliminación de datos. Si la integridad de la información se pierde, la empresa podría tomar decisiones utilizando datos incorrectos o enfrentar dificultades para recuperar versiones confiables.
Otro riesgo es la interrupción operativa. Una vulnerabilidad explotada puede afectar servidores, aplicaciones, redes o servicios necesarios para realizar actividades cotidianas.
También puede facilitar la instalación de malware o ransomware, aumentando considerablemente el impacto del incidente.
Las consecuencias pueden extenderse al ámbito financiero y reputacional. Recuperar sistemas, investigar incidentes, detener operaciones o atender requerimientos derivados de una exposición de datos puede generar costos significativos.
Por eso, una vulnerabilidad aparentemente pequeña no debe evaluarse únicamente desde una perspectiva técnica. También debe considerarse su posible impacto en el negocio.
Cómo identificar vulnerabilidades antes de que se conviertan en incidentes
Encontrar vulnerabilidades antes de que sean explotadas es uno de los objetivos principales de una estrategia preventiva.
El primer paso es conocer los activos tecnológicos de la organización.
Una empresa difícilmente puede proteger aquello que desconoce. Por eso, conviene mantener un inventario actualizado de servidores, equipos, aplicaciones, bases de datos, servicios en la nube y otros activos relevantes.
A partir de ese inventario pueden realizarse evaluaciones de vulnerabilidades para detectar sistemas desactualizados, configuraciones débiles y otros problemas conocidos.
También deben revisarse accesos y permisos. Con el tiempo, es común que los usuarios acumulen privilegios que ya no necesitan o que permanezcan activas cuentas asociadas a personas que cambiaron de función.
El monitoreo aporta otra capa de visibilidad. Alertas de seguridad, intentos de acceso inusuales o cambios inesperados pueden indicar que existe una debilidad que requiere atención.
Finalmente, las revisiones periódicas permiten identificar cambios en el entorno. La seguridad no es una evaluación que se realiza una sola vez. Cada nueva aplicación, dispositivo, usuario o integración puede modificar el nivel de riesgo.
Gestión de vulnerabilidades: un proceso continuo
La gestión de vulnerabilidades es el proceso utilizado para identificar, analizar, priorizar, corregir y supervisar debilidades de seguridad.
Puede visualizarse como un ciclo:
Identificar → Evaluar → Priorizar → Corregir → Verificar → Monitorear
1. Identificar
El primer paso consiste en descubrir vulnerabilidades presentes en sistemas, aplicaciones, redes o configuraciones.
Para ello pueden utilizarse inventarios, herramientas de análisis, revisiones técnicas, auditorías y evaluaciones de seguridad.
2. Evaluar
Una vez identificada una vulnerabilidad, debe analizarse su importancia.
No basta con saber que existe. También hay que entender qué activo afecta, qué información está involucrada y qué consecuencias podría tener.
3. Priorizar
Las organizaciones normalmente tienen recursos limitados, por lo que necesitan decidir qué corregir primero.
Una vulnerabilidad en un sistema crítico expuesto a internet puede requerir atención inmediata, mientras que una debilidad de menor impacto en un sistema aislado puede tener una prioridad diferente.
La prioridad debe considerar tanto la gravedad técnica como el contexto del negocio.
4. Corregir
La corrección puede implicar instalar un parche, modificar una configuración, restringir permisos, actualizar software, deshabilitar un servicio o implementar un control compensatorio.
5. Verificar
Después de corregir una vulnerabilidad es necesario comprobar que la acción realmente funcionó.
Dar por cerrado un problema sin verificarlo puede dejar a la empresa con una falsa sensación de seguridad.
6. Monitorear
Finalmente, el entorno debe seguir supervisándose.
Nuevas vulnerabilidades aparecen constantemente y la infraestructura cambia. Por eso, la gestión debe repetirse de manera continua.
Cómo prevenir vulnerabilidades de seguridad informática
No es posible garantizar que nunca aparecerá una vulnerabilidad, pero sí reducir considerablemente la exposición mediante buenas prácticas.
Mantener sistemas actualizados
Las actualizaciones de seguridad corrigen fallas conocidas. Una política de gestión de parches ayuda a mantener sistemas, aplicaciones y dispositivos protegidos.
Es importante definir responsables, prioridades y tiempos de implementación.
Aplicar controles de acceso
Cada usuario debería tener únicamente los permisos necesarios para realizar su trabajo.
Este principio limita el impacto de una cuenta comprometida y reduce la posibilidad de accesos indebidos.
Utilizar autenticación multifactor
La autenticación multifactor agrega una capa adicional de verificación. Si una contraseña es robada, el atacante todavía necesita superar un segundo mecanismo.
Es especialmente importante en cuentas administrativas, correo electrónico, accesos remotos y servicios críticos.
Configurar correctamente sistemas y servicios
Las configuraciones predeterminadas no siempre son adecuadas para un entorno empresarial.
Revisar servicios habilitados, permisos, puertos, accesos remotos y configuraciones de seguridad ayuda a reducir puntos innecesarios de exposición.
Capacitar a los colaboradores
Las personas forman parte de la estrategia de seguridad.
La capacitación debe ayudar a reconocer phishing, proteger credenciales, utilizar correctamente la información y reportar comportamientos sospechosos.
Monitorear continuamente la infraestructura
El monitoreo permite detectar cambios, accesos inusuales y señales que podrían indicar un problema.
Cuanto antes se identifica un comportamiento anormal, mayor es la posibilidad de contenerlo antes de que genere consecuencias graves.
Vulnerabilidades frecuentes y cómo reducir el riesgo
| Vulnerabilidad | Posible consecuencia | Medida preventiva |
|---|---|---|
| Sistema desactualizado | Explotación de fallas conocidas | Aplicar parches y actualizaciones |
| Contraseña débil | Acceso no autorizado | MFA y políticas de acceso |
| Permisos excesivos | Mayor impacto si una cuenta es comprometida | Principio de mínimo privilegio |
| Configuración insegura | Exposición de servicios o información | Revisiones periódicas |
| Phishing | Robo de credenciales | Capacitación y controles de correo |
| Backup expuesto | Pérdida de capacidad de recuperación | Copias protegidas y controles de acceso |
| Falta de monitoreo | Detección tardía de incidentes | Supervisión y alertas |
La tabla muestra algo importante: una estrategia efectiva no depende de una única herramienta.
Cada vulnerabilidad necesita controles específicos y, en muchos casos, varias medidas complementarias.
El papel de los backups ante una vulnerabilidad explotada
Prevenir vulnerabilidades es fundamental, pero ninguna organización puede asumir que todos los incidentes serán bloqueados.
Por eso, la recuperación debe formar parte de la estrategia de seguridad.
Si una vulnerabilidad permite que un ransomware cifre información, que un atacante elimine archivos o que un sistema resulte dañado, los backups pueden convertirse en una pieza crítica para recuperar la operación.
Sin embargo, un backup solo aporta valor si puede restaurarse.
Las empresas deben definir qué información se respalda, con qué frecuencia, dónde se almacena y quién tiene acceso a las copias.
También conviene utilizar mecanismos que dificulten que un atacante pueda modificar o eliminar los respaldos. Las copias aisladas o con características de inmutabilidad pueden ayudar a conservar puntos de recuperación incluso cuando el entorno principal ha sido comprometido.
Otro elemento indispensable son las pruebas de restauración.
Una empresa puede ejecutar backups todos los días y aun así descubrir durante una emergencia que las copias están incompletas, que existe un problema de configuración o que el proceso de recuperación tarda mucho más de lo esperado.
Por eso, seguridad y recuperación deben planificarse conjuntamente.
Cómo priorizar vulnerabilidades según el riesgo
Uno de los errores frecuentes en seguridad informática es intentar tratar todas las vulnerabilidades de la misma manera.
Una empresa puede detectar decenas o incluso cientos de hallazgos. Atenderlos únicamente por orden de aparición puede hacer que recursos importantes se destinen a problemas menores mientras permanecen abiertos riesgos críticos.
La priorización debe considerar varios factores.
Primero, la importancia del activo. Una vulnerabilidad en un servidor que contiene información crítica puede tener mayor prioridad que una debilidad similar en un equipo secundario.
Segundo, la exposición. Un sistema accesible desde internet puede representar un riesgo diferente a uno completamente aislado.
Tercero, el impacto potencial. Debe evaluarse qué ocurriría si la vulnerabilidad fuera explotada: pérdida de datos, interrupción operativa, exposición de información o acceso a otros sistemas.
Finalmente, debe considerarse qué controles ya existen.
Esta visión permite utilizar los recursos de seguridad donde realmente generan mayor valor.
Errores frecuentes en la gestión de vulnerabilidades
Esperar hasta que ocurra un incidente
Una estrategia exclusivamente reactiva puede resultar costosa. Las vulnerabilidades deben buscarse y gestionarse antes de que generen consecuencias.
No priorizar según el riesgo
Encontrar una vulnerabilidad no significa que todas deban atenderse con la misma urgencia.
La prioridad debe relacionarse con el impacto potencial sobre el negocio.
Pensar que instalar un antivirus es suficiente
El antivirus puede ser una capa importante de protección, pero no corrige sistemas desactualizados, permisos excesivos o configuraciones inseguras.
La seguridad necesita múltiples controles.
Ignorar sistemas antiguos
Los sistemas heredados pueden permanecer funcionando durante años y convertirse en puntos vulnerables, especialmente cuando ya no reciben actualizaciones del fabricante.
Si no pueden reemplazarse inmediatamente, deben evaluarse controles adicionales para reducir su exposición.
No verificar las correcciones
Aplicar un cambio no garantiza que la vulnerabilidad haya desaparecido.
Las correcciones deben validarse para confirmar que fueron efectivas y que no generaron nuevos problemas.
No revisar cambios en la infraestructura
Una empresa puede realizar una evaluación de seguridad y obtener buenos resultados, pero después incorporar nuevas aplicaciones, usuarios o servicios.
Cada cambio puede introducir nuevas vulnerabilidades. Por eso, las revisiones deben ser periódicas.
Checklist para evaluar la protección de la información
Una revisión básica puede comenzar con estas preguntas:
- ¿Existe un inventario actualizado de activos tecnológicos?
- ¿Los sistemas reciben actualizaciones de seguridad periódicamente?
- ¿Se identifican y evalúan vulnerabilidades?
- ¿Los hallazgos se priorizan según su riesgo?
- ¿Las cuentas administrativas utilizan autenticación multifactor?
- ¿Los usuarios tienen únicamente los permisos necesarios?
- ¿Se eliminan accesos que ya no son necesarios?
- ¿Las configuraciones críticas se revisan periódicamente?
- ¿El personal recibe capacitación en seguridad?
- ¿Se monitorean eventos y accesos inusuales?
- ¿Los sistemas críticos cuentan con backups automáticos?
- ¿Los respaldos están protegidos contra accesos no autorizados?
- ¿Se realizan pruebas de restauración?
- ¿Existe un procedimiento de respuesta ante incidentes?
- ¿Las correcciones de seguridad se verifican después de implementarse?
Si varias respuestas son negativas, existen áreas que conviene evaluar con mayor profundidad.
El objetivo no es alcanzar una lista perfecta de controles, sino conocer los riesgos y establecer prioridades claras de mejora.
La protección de la información requiere prevención y recuperación
La protección de la información debe considerar todo el ciclo de seguridad.
Primero es necesario conocer qué activos existen y cuáles son críticos. Después deben identificarse las vulnerabilidades que podrían afectarlos.
A continuación, la empresa necesita evaluar los riesgos, aplicar controles y monitorear continuamente el entorno.
Pero la estrategia no termina ahí.
También debe existir capacidad para responder y recuperar la operación cuando un control preventivo falla.
Esta combinación evita depender de una única barrera. Si una contraseña llega a comprometerse, la autenticación multifactor puede limitar el acceso. Si un equipo resulta afectado, la segmentación puede reducir la propagación. Si determinados datos son dañados, los backups pueden permitir su recuperación.
Esta defensa en capas ayuda a disminuir tanto la probabilidad como el impacto de los incidentes.
Preguntas frecuentes sobre vulnerabilidades de seguridad
¿Qué es una vulnerabilidad en seguridad de la información?
Es una debilidad presente en un sistema, aplicación, dispositivo, configuración, proceso o control que puede ser aprovechada para comprometer la confidencialidad, integridad o disponibilidad de la información.
¿Cuál es la diferencia entre amenaza y vulnerabilidad?
Una vulnerabilidad es la debilidad existente. Una amenaza es aquello que podría aprovecharla. Cuando ambas condiciones se relacionan y pueden producir consecuencias para la empresa, existe un riesgo que debe evaluarse.
¿Cómo se detectan vulnerabilidades informáticas?
Pueden identificarse mediante inventarios de activos, herramientas de evaluación, revisiones de configuración, análisis de sistemas, auditorías, monitoreo y revisiones periódicas de seguridad.
¿Cuáles son las vulnerabilidades más comunes en una empresa?
Entre las más habituales se encuentran sistemas desactualizados, contraseñas débiles, permisos excesivos, configuraciones incorrectas, aplicaciones vulnerables, falta de monitoreo y prácticas inseguras de los usuarios.
¿Cómo se pueden prevenir?
Mediante actualizaciones, controles de acceso, autenticación multifactor, configuraciones seguras, monitoreo, capacitación, gestión de vulnerabilidades y respaldos protegidos.
¿Qué hacer cuando se detecta una vulnerabilidad crítica?
Debe evaluarse inmediatamente su alcance, identificar los sistemas afectados, establecer medidas de contención si son necesarias y aplicar la corrección correspondiente. Después debe verificarse que la vulnerabilidad haya sido mitigada.
¿Cada cuánto debe realizarse una evaluación de vulnerabilidades?
No existe una frecuencia única para todas las empresas. Depende del nivel de riesgo, la criticidad de los sistemas y los cambios realizados en la infraestructura. Lo importante es mantener un proceso periódico y realizar nuevas evaluaciones cuando existan cambios relevantes.
Conclusión: detectar vulnerabilidades antes de que se conviertan en incidentes
Entender qué es una vulnerabilidad en seguridad de la información permite adoptar una visión más preventiva de la ciberseguridad.
Una vulnerabilidad no representa necesariamente un ataque, pero sí una oportunidad que podría ser aprovechada por una amenaza. Cuando esa debilidad afecta sistemas o información crítica, el riesgo para la empresa puede ser significativo.
Por eso, la gestión de vulnerabilidades debe convertirse en un proceso continuo de identificación, evaluación, priorización, corrección y monitoreo.
Mantener sistemas actualizados, controlar accesos, utilizar autenticación multifactor, revisar configuraciones y capacitar al personal ayuda a reducir la exposición. Al mismo tiempo, los backups y los procedimientos de recuperación permiten preparar a la organización para escenarios donde las medidas preventivas no fueron suficientes.
La protección de la información no consiste únicamente en reaccionar ante ataques. Consiste en conocer los activos, entender las debilidades y actuar antes de que un riesgo tecnológico se convierta en un problema para toda la empresa.
Como complemento, NAKIVO analiza por qué las empresas pueden convertirse en objetivo de ciberataques y señala factores como sistemas sin parches, configuraciones incorrectas, contraseñas débiles y retrasos en los análisis de vulnerabilidades. El artículo también presenta medidas para fortalecer la ciberseguridad y reducir la exposición frente a amenazas digitales.
Protege la información de tu empresa con GACI
Identificar vulnerabilidades a tiempo puede marcar la diferencia entre corregir una debilidad de forma controlada o enfrentar un incidente que afecte datos y operaciones.
En GACI ayudamos a las empresas a fortalecer su entorno tecnológico mediante soluciones orientadas a seguridad, infraestructura, respaldo y continuidad operativa.
Si buscas reducir riesgos, proteger información crítica y preparar mejor tu operación frente a amenazas digitales, acércate a nuestro equipo.
GACI | Soluciones de Transformación Digital Empresarial
🌐 gaci.com.mx
📞 +01 55-5203-7245
📧 contacto@gaci.com.mx